
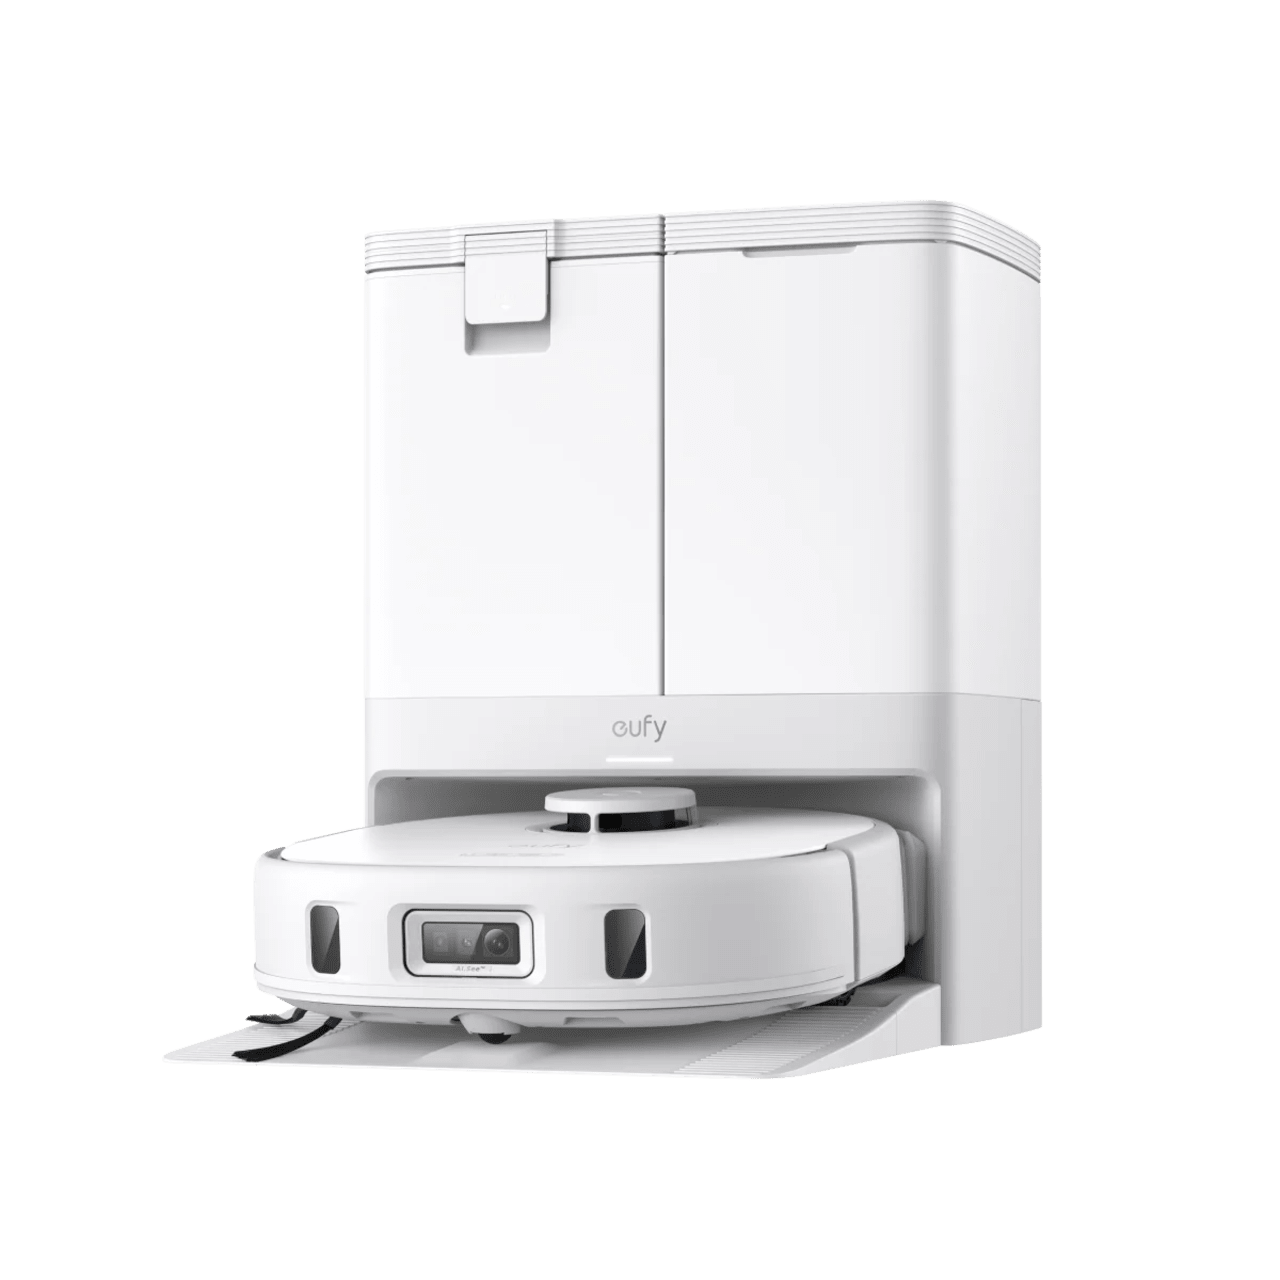
- CISA publicou em 24 de setembro o advisory ICSA-26-267-02 para Eufy Omni C20 e Omni X10 Pro.
- A pontuação máxima CVSS v3 é 9,4, classificada como crítica.
- Omni C20 abaixo de 1.6.4 é afetado por três CVEs; X10 Pro abaixo de 1.6.4, por uma falha de command injection.
- Eufy recomenda atualizar os dois modelos para firmware 1.6.4 ou superior; CISA não registrava exploração pública conhecida na data do alerta.
A CISA colocou dois robôs domésticos num advisory de segurança#
A agência americana CISA publicou em 24 de setembro um alerta que merece atenção de quem tem Eufy Omni C20 ou X10 Pro Omni em casa. O documento ICSA-26-267-02 descreve falhas que podem permitir execução de comandos de sistema e código arbitrário. A pontuação CVSS v3 chega a 9,4, nível crítico.
É uma classe de vulnerabilidade bem diferente de um bug no mapa do aspirador. Um robô moderno tem Wi-Fi, câmeras ou sensores, processador, credenciais e acesso à rede local. Quando o software permite injeção de comandos, o problema deixa de ser limpeza e vira segurança do dispositivo conectado.
Quais modelos e versões estão expostos#
Segundo a CISA, o Omni C20 é vulnerável quando roda firmware anterior ao 1.6.4 e está ligado a três identificadores: CVE-2026-93289, CVE-2026-93290 e CVE-2026-93291. O Omni X10 Pro aparece no mesmo advisory para o CVE-2026-93289, também em versões anteriores à 1.6.4.
O CVE-2026-93289 trata de command injection durante o processo de pareamento. A descrição indica possibilidade de um atacante sem autenticação executar comandos de sistema em condições específicas. No Omni C20, o advisory também aponta uso de credenciais fixas e validação inadequada de certificados.
O número 9,4 precisa ser lido com o contexto certo#
CVSS 9,4 não significa que qualquer pessoa na internet consegue assumir o robô em dois segundos. A pontuação mede impacto e condições de exploração. Em parte dos cenários, o atacante precisa estar em posição de rede adequada ou interagir com o processo de pareamento. Ainda assim, a possibilidade de execução de comandos sem privilégios prévios coloca o assunto acima de uma correção rotineira.
A comparação numérica ajuda: 9,4 está na faixa crítica do CVSS v3.1, enquanto falhas de aplicativo que causam apenas perda temporária de função costumam ficar vários pontos abaixo. Aqui, confidencialidade, integridade e disponibilidade do dispositivo entram na conta.
A resposta prática é simples: verificar o firmware#
A recomendação registrada no advisory é atualizar para 1.6.4 ou superior. Quem tem um C20 ou X10 Pro deve abrir o app Eufy, conferir a versão do firmware e aplicar a atualização disponível. Também faz sentido manter dispositivos IoT em uma rede separada ou VLAN quando a infraestrutura da casa permite, reduzindo o que um equipamento comprometido consegue enxergar.
A CISA informa que, na data do alerta, não havia exploração pública conhecida especificamente direcionada a essas vulnerabilidades. Isso reduz a urgência de pânico, não a necessidade do patch. Um problema documentado com correção disponível deve sair da lista de pendências.
O que observar a seguir#
O sinal mais importante agora é a adoção da versão 1.6.4 ou posterior na base instalada e qualquer revisão do advisory caso apareça exploração real. Também será relevante ver se a Eufy detalha mudanças no processo de pareamento e no gerenciamento de certificados. Para o usuário, a primeira ação já está clara: firmware antigo nesses dois robôs não deveria continuar rodando.